Smart glasses op de werkvloer: de camera zit niet meer aan de muur
13 oktober 2026 markeert een kantelpunt in het gesprek over smart glasses. De European Data Protection Board (EDPB) publiceerde die dag Statement 1/2026 over de gegevensbeschermingsuitdagingen van slimme brillen. De boodschap is opvallend nuchter, maar voor organisaties zeer relevant: zodra zo’n bril beelden, geluiden of andere informatie over identificeerbare personen verwerkt, kan de AVG/GDPR van toepassing zijn.
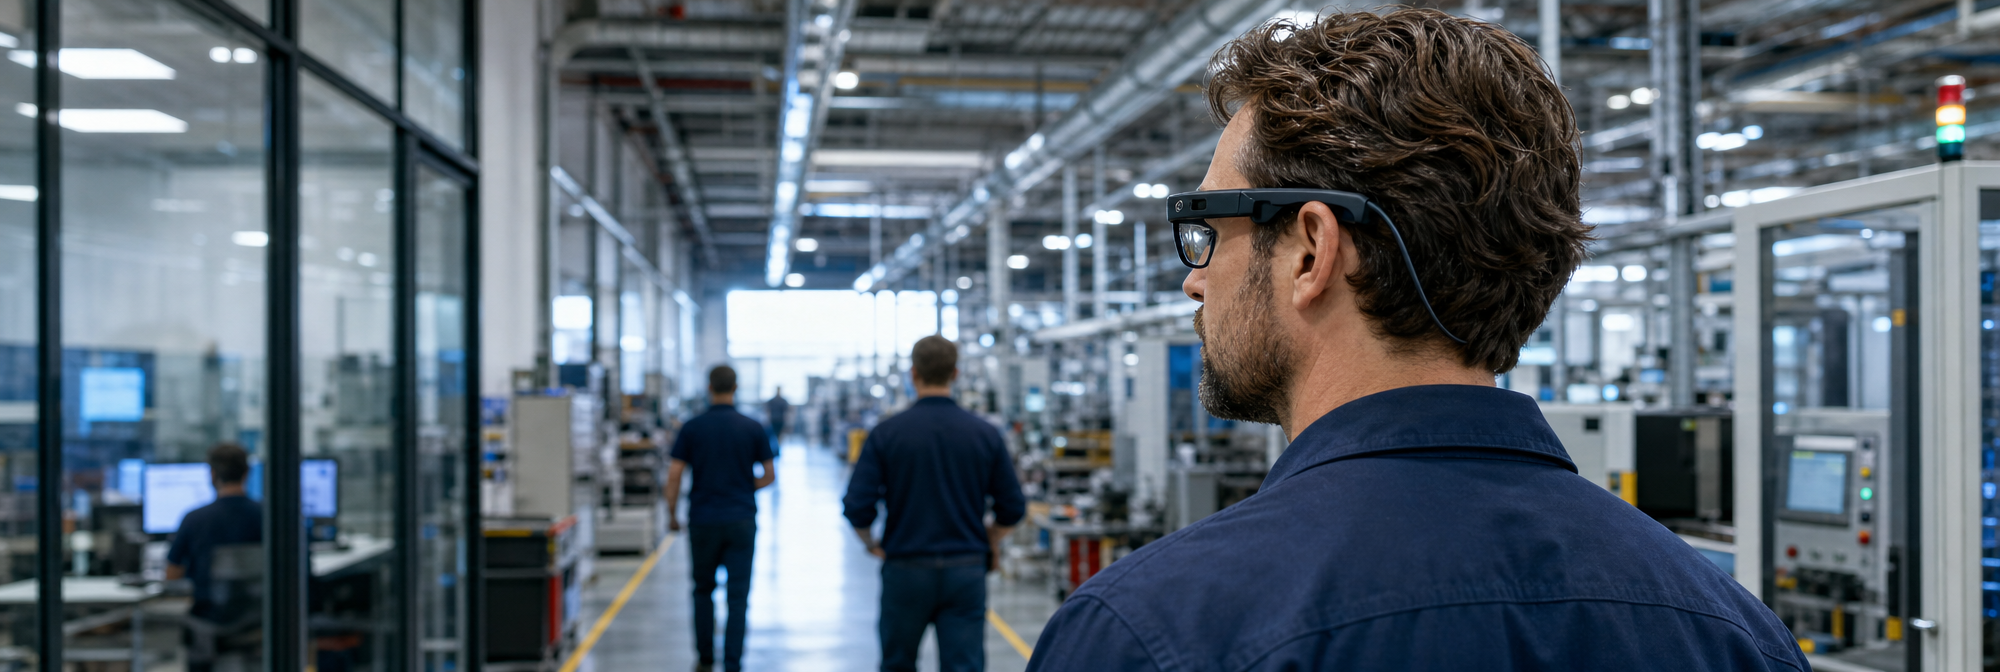
Dat klinkt vanzelfsprekend voor wie dagelijks met privacy werkt. Toch verandert de vormfactor alles. Een vaste camera hangt aan een muur, is in een register opgenomen en wordt meestal aangekondigd met een bord. Een slimme bril beweegt mee met de drager, kan tegelijk camera, microfoon, internetverbinding en AI-interface zijn, en lijkt vaak nauwelijks op een zichtbaar opnameapparaat. De beveiligingsvraag verschuift daarmee van: waar hangt onze camera? naar: welke mobiele sensoren komen ons gebouw binnen?
Voor directiekamers, zorgafdelingen, scholen, productievloeren, kleedruimtes, klantgesprekken en R&D-omgevingen is dit geen futuristisch scenario. Het is een reden om bestaande huisregels, bezoekersprocedures en privacyprocessen opnieuw tegen het licht te houden.
Van vaste videobewaking naar een gedragen opnamepunt
Professionele beveiliging is lange tijd ingericht rond herkenbare infrastructuur: toegangscontrole, een videobewaking-installatie, alarmopvolging en bezoekersregistratie. Voor zulke systemen zijn rollen en verantwoordelijkheden doorgaans duidelijker. Wie beheert de beelden? Hoe lang blijven ze bewaard? Wie mag ze bekijken? Welke zones vallen binnen beeld?
Een smart glass doorbreekt die logica. De drager kan een medewerker zijn, maar ook een bezoeker, kandidaat, klant, onderaannemer of leverancier. Beeld en geluid kunnen lokaal worden opgeslagen, naar een gekoppelde telefoon gaan, naar een cloudomgeving worden doorgestuurd of via AI-functies worden verwerkt. Denk aan livevertaling, spraakassistentie, objectherkenning of functies die context aan beeld en audio toevoegen.
De EDPB noemt juist die combinatie van camera’s, microfoons, connectiviteit en AI een reden voor bijzondere aandacht. Niet omdat iedere slimme bril per definitie onrechtmatig is, maar omdat omstanders vaak niet weten dat er gegevens worden verwerkt, welke gegevens dat zijn en waar zij vervolgens terechtkomen. Een opname-LED of geluidssignaal kan helpen, maar lost die informatiekloof niet automatisch op.
De EDPB vraagt om ontwerpkeuzes, niet om schijntransparantie
In de verklaring van 13 oktober wijst de EDPB op mogelijke transparantiemechanismen, zoals zichtbare leds, audiosignalen, nabijheidsmeldingen en een ontwerp dat duidelijk maakt dat een bril opnamefuncties heeft. Maar de toezichthouder stelt daar terecht voorwaarden aan: zulke signalen moeten doeltreffend, actueel en moeilijk te omzeilen zijn.
Dat laatste verdient nadruk. Een klein lampje is geen privacyverklaring. Het vertelt hooguit dat er mogelijk iets gebeurt, niet welk doel de verwerking heeft, of audio wordt opgenomen, of gezichten worden geanalyseerd, hoe lang gegevens bestaan of met welke partij zij worden gedeeld. Zeker op locaties waar mensen niet eenvoudig kunnen uitwijken — een zorginstelling, school, sollicitatiegesprek of werkplek — is een enkel technisch signaal onvoldoende als antwoord op de bredere privacyvraag.
Ook de Hamburgse privacytoezichthouder kwam op 10 september 2026 in een technisch en gegevensbeschermingsrechtelijk onderzoek naar Ray-Ban Meta AI Glasses tot een scherpe praktische observatie: buiten een nauwe vrienden- of familiekring is geïnformeerde toestemming voor opname van personen vaak moeilijk te realiseren door gebrek aan transparantie. De toezichthouder stelde bovendien dat een rechtsgrond voor AI-training door Meta met gegevens van derden in veel gevallen ontbreekt. Dat zijn geen details voor een juridische voetnoot, maar aanwijzingen voor iedereen die een connected wearable professioneel wil toestaan of inzetten.
Waarom huisregels nu een beveiligingsinstrument worden
Een organisatie hoeft niet te wachten op een incident om een positie te bepalen. Het gaat niet om een algemeen verbod op technologie, maar om heldere grenzen per ruimte en activiteit. Juist omdat een opnamebril mobiel en persoonsgebonden is, werkt een beleid alleen als medewerkers, bezoekers en beveiligingspersoneel weten wat er van hen wordt verwacht.
1. Maak opnamevrije zones expliciet
Vergaderruimtes waar vertrouwelijke informatie wordt besproken, behandelkamers, klaslokalen, kleedkamers, toiletten, productieruimtes met bedrijfsgeheimen en zones met schermen of dossiers vragen niet allemaal om dezelfde maatregel. Wel verdienen zij een expliciete beoordeling. Soms is een verbod op opnamebrillen proportioneel; soms is uitschakelen, afdekken of opbergen tijdens een bepaald gesprek voldoende. Cruciaal is dat de regel niet verborgen blijft in een bezoekersreglement dat niemand leest.
2. Geef onthaal en beveiliging een werkbare instructie
Een receptiemedewerker hoeft geen privacyjurist of technisch onderzoeker te worden. Die moet wel weten welke vraag passend is: draagt een bezoeker een slim opnameapparaat, gelden in deze zone beperkingen, en welke procedure volgt bij twijfel? Een neutrale, consequente benadering voorkomt willekeur. Het gesprek gaat niet over iemands uiterlijk of merkkeuze, maar over de opnamefunctionaliteit in een omgeving met vastgelegde voorwaarden.
Daarbij is proportionaliteit essentieel. Een organisatie die zonder aanleiding tassen, telefoons of brillen van iedereen wil controleren, introduceert mogelijk zelf een nieuw privacyprobleem. Het doel moet zijn risico’s beheersbaar te maken met duidelijke toegangsvoorwaarden, passende communicatie en een escalatiepad voor concrete incidenten.
3. Neem audio net zo serieus als beeld
De maatschappelijke aandacht gaat snel naar de minuscule camera, terwijl een ingebouwde microfoon minstens zo ingrijpend kan zijn. Een gesprek bij een balie, een patiëntoverleg of een vertrouwelijke onderhandeling kan gevoelige persoonsgegevens bevatten zonder dat iemand in beeld komt. Organisaties die hun regels alleen formuleren als “niet filmen”, laten een gat voor geluidsopname.
Dat maakt de grens met een spionagemicrofoon operationeel relevant: het risico zit niet uitsluitend in het apparaat, maar in de onopvallende opnamecapaciteit en het ontbreken van kennis bij de personen die worden opgenomen. Huisregels moeten daarom spreken over beeld-, geluids- én andere sensoropnames.
Smart glasses als tegen-surveillancevraagstuk
De kern voor securityverantwoordelijken is niet het opsporen van iedere slimme bril. Dat is onrealistisch en vaak onwenselijk. De kern is het herkennen van situaties waarin mobiele sensoren een reëel risico vormen voor vertrouwelijkheid, veiligheid of persoonsgegevens — en vervolgens een verdedigbare reactie organiseren.
Dat begint bij een eenvoudige inventarisatie: welke ruimtes bevatten gevoelige gesprekken, intellectueel eigendom, beveiligingsconfiguraties, persoonsgegevens of kwetsbare personen? Welke bezoekers kunnen daar komen? Welke afspraken gelden al voor telefoons, camera’s en opnames? En wie beslist wanneer een incident wordt gemeld aan security, privacy, HR of het management?
In een hoogvertrouwelijke setting kan een gerichte contraspionage-aanpak onderdeel zijn van het bredere proces. Maar techniek is geen wondermiddel. RF-detectie kan bijvoorbeeld alleen iets signaleren wanneer een apparaat daadwerkelijk uitzendt; lokaal opgeslagen materiaal of een niet-actieve verbinding blijft daarmee buiten beeld. Bovendien kunnen moderne wearables gebruikmaken van verschillende verbindingen en gedragingen. Een signaalmeting is dus hoogstens een professioneel hulpmiddel binnen een duidelijk doel, geen vrijbrief voor permanente controle van iedereen.
Het EDPB-rapport The connected gaze, gepubliceerd op 1 oktober 2026, helpt om die context te begrijpen. Het rapport beschrijft hoe slimme brillen zich kunnen ontwikkelen van productiviteits- en entertainmentmiddel tot instrument voor interpersoonlijke observatie, bewijsverzameling en veranderende machtsverhoudingen tussen waarnemer en waargenomene. Belangrijk: dit rapport is opgesteld via de Support Pool of Experts en is geen officiële EDPB-positie. Het biedt wel een bruikbare waarschuwing tegen de verleiding om de technologie uitsluitend als handige wearable te zien.
De inkoopvraag: nuttige wearable of ongecontroleerde datastroom?
Er bestaat ook een legitieme zakelijke kant. Smart glasses kunnen medewerkers ondersteunen bij onderhoud op afstand, logistieke instructies, toegankelijkheid, training, navigatie of handsfree communicatie. De EDPB erkent zulke mogelijke voordelen. De relevante vraag is dus niet of organisaties slimme brillen categorisch moeten weren, maar of zij de gegevensstroom vóór ingebruikname beheersen.
Voor procurement, IT, security en privacyteams betekent dit dat een proefopstelling niet uitsluitend op gebruiksgemak mag worden beoordeeld. Leg vooraf het doel en de gebruikersgroep vast. Controleer welke sensoren standaard actief zijn, waar beeld en audio landen, welke cloud- of AI-diensten betrokken zijn, welke bewaartermijnen gelden en wie toegang krijgt. Onderzoek ook of functies als livestreaming, gezichtsherkenning of stemherkenning beschikbaar zijn — en of zij werkelijk nodig zijn.
Dat is privacy by design in een heel concrete vorm: niet eerst de bril aanschaffen en later op zoek gaan naar een rechtsgrond, informatieplicht en technische beheersmaatregel. Bij professioneel gebruik kan de organisatie zelf verwerkingsverantwoordelijke worden of verantwoordelijkheden delen met leveranciers. Daarbij blijven naast de AVG ook nationale regels, arbeidsrecht, strafrecht, portretrecht en sectorspecifieke normen relevant.
Vier beslissingen die niet tot volgend kwartaal hoeven te wachten
- Actualiseer bezoekersvoorwaarden. Benoem zichtbare én gedragen opnameapparatuur, inclusief beeld, geluid en AI-ondersteunde functies.
- Wijs gevoelige zones aan. Maak per zone duidelijk of opnamebrillen verboden, beperkt of alleen na toestemming toegestaan zijn.
- Oefen één incidentroute. Leg vast hoe personeel reageert op een vermoeden van heimelijke opname: rustig aanspreken, feiten vastleggen, escaleren en juridisch laten beoordelen.
- Toets eigen pilots vooraf. Betrek privacy, informatiebeveiliging en de operationele eigenaar voordat medewerkers smart glasses voor werkprocessen gaan gebruiken.
De Franse CNIL had deze ontwikkeling al eerder scherp in beeld. In juni 2026 startte de toezichthouder een actieplan rond slimme brillen en waarschuwde zij voor bijna onzichtbare registratie. In een enquête onder 2.128 Franse volwassenen, uitgevoerd van 22 tot en met 29 januari 2026, zag 67% smart glasses als een risico voor de privacy. Dat cijfer is geen juridische norm, maar wel een signaal: maatschappelijk vertrouwen is niet vanzelfsprekend zodra opnamecapaciteit onzichtbaar wordt.
Geen paniekbeleid, wel zichtbare keuzes
De EDPB-verklaring is voorlopig en geen volledige sectorhandleiding. Zij kondigt verdere analyse aan. Organisaties hoeven dus niet te doen alsof elke bril aan de ingang een acuut beveiligingsincident is. Maar zij kunnen ook niet langer aannemen dat hun bestaande camerabeleid voldoende is omdat het netjes over vaste camera’s en zichtbare borden spreekt.
De praktische les van oktober 2026 is helder: mobiele, draagbare sensoren zijn onderdeel geworden van de fysieke dreigings- en privacyomgeving. Wie zorgvuldige beveiliging wil combineren met respect voor medewerkers, bezoekers en cliënten, maakt die realiteit zichtbaar in toegangsregels, opleiding en inkoopbeslissingen. Niet omdat smart glasses verboden zouden zijn, maar omdat een camera op iemands gezicht andere vragen oproept dan een camera aan de muur.
Voor organisaties die hun ruimten tegen ongewenste opname willen beoordelen, kan een gerichte contraspionage audit helpen om fysieke procedures, kwetsbare zones en technische controle op elkaar af te stemmen. Gebruik detectie en screening daarbij altijd rechtmatig, proportioneel en als onderdeel van een breder privacybeleid.
Sources
- EDPB, Statement 1/2026 of the EDPB on smart glasses, vastgesteld op 13 oktober 2026: https://www.edpb.europa.eu/documents/statement/statement-of-the-edpb-on-smart-glasses_en
- EDPB, nieuwsbericht over de verklaring: https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_ga
- EDPB Support Pool of Experts, The connected gaze (extern deskundigenrapport; geen officiële EDPB-positie): https://www.edpb.europa.eu/documents/support-pool-of-experts/the-connected-gaze-video-recording-surveillance-and-administering_en
- Hamburgse privacytoezichthouder, technisch en gegevensbeschermingsrechtelijk onderzoek naar Ray-Ban Meta AI Glasses: https://datenschutz-hamburg.de/news/ray-ban-meta-ai-glasses-hmbbfdi-legt-technischen-und-datenschutzrechtlichen-pruefbericht-vor
- CNIL, Smart glasses: the CNIL calls for vigilance: https://www.cnil.fr/en/smart-glasses-cnil-calls-vigilance
Veelgestelde vragen
Waarom zijn smart glasses op de werkvloer een privacyrisico?
Smart glasses kunnen camera’s, microfoons, internetverbindingen en AI-functies combineren in één draagbaar apparaat. Daardoor kunnen zij beelden, geluiden en andere gegevens over identificeerbare personen verwerken. Anders dan een vaste camera bewegen ze met de drager mee en zijn ze vaak nauwelijks herkenbaar als opnameapparaat. Omstanders weten daardoor niet altijd dat gegevens worden verzameld, welke gegevens dat zijn en waar die terechtkomen.
Wanneer kan de AVG van toepassing zijn op slimme brillen?
De AVG kan van toepassing zijn zodra een slimme bril beelden, geluiden of andere informatie over identificeerbare personen verwerkt. Dat geldt niet alleen bij zichtbare video-opnames. Ook audio, gegevens die naar een gekoppelde telefoon of cloudomgeving gaan en AI-verwerking kunnen relevant zijn. Bij professioneel gebruik kan een organisatie zelf verwerkingsverantwoordelijke worden of verantwoordelijkheden delen met leveranciers.
Zijn een opname-led of geluidssignaal voldoende om mensen te informeren?
Nee, een opname-led of geluidssignaal kan helpen, maar lost de informatiekloof niet automatisch op. Volgens de EDPB moeten zulke signalen doeltreffend, actueel en moeilijk te omzeilen zijn. Een klein lampje vertelt bovendien niet wat het doel van de verwerking is, of audio wordt opgenomen, of gezichten worden geanalyseerd, hoe lang gegevens worden bewaard of met wie zij worden gedeeld.
Welke ruimtes verdienen extra aandacht bij regels voor smart glasses?
Ruimtes met vertrouwelijke informatie, kwetsbare personen of bedrijfsgeheimen verdienen een expliciete beoordeling. Het artikel noemt onder meer vergaderruimtes, behandelkamers, klaslokalen, kleedkamers, toiletten, productieruimtes, zones met schermen of dossiers en R&D-omgevingen. Per ruimte kan een andere maatregel passend zijn: een verbod, uitschakelen, afdekken of opbergen tijdens een gesprek. De regels moeten duidelijk en zichtbaar worden gecommuniceerd.
Waarom moeten huisregels ook geluidsopname noemen?
Een ingebouwde microfoon kan minstens zo ingrijpend zijn als een camera. Gesprekken aan een balie, patiëntoverleggen en vertrouwelijke onderhandelingen kunnen gevoelige persoonsgegevens bevatten, ook wanneer niemand in beeld komt. Regels die alleen zeggen dat filmen niet is toegestaan, laten daarom ruimte voor audio-opname. Huisregels moeten expliciet betrekking hebben op beeld-, geluids- en andere sensoropnames.
Hoe kan receptie- of beveiligingspersoneel omgaan met smart glasses?
Receptie- en beveiligingsmedewerkers hoeven geen privacyjurist of technisch onderzoeker te zijn. Zij moeten wel weten welke vragen en procedures gelden: draagt een bezoeker een slim opnameapparaat, gelden in deze zone beperkingen en wat gebeurt er bij twijfel? Een neutrale en consequente aanpak richt zich op opnamefunctionaliteit, niet op uiterlijk of merkkeuze. Tassen, telefoons of brillen zonder aanleiding controleren kan zelf een privacyprobleem opleveren.
Wat is een passende reactie bij een vermoeden van heimelijke opname?
Leg vooraf één incidentroute vast. De praktische stappen zijn: de persoon rustig aanspreken, feiten vastleggen, escaleren en de situatie juridisch laten beoordelen. Het doel is niet om iedere slimme bril op te sporen, maar om situaties te herkennen waarin mobiele sensoren een reëel risico vormen voor vertrouwelijkheid, veiligheid of persoonsgegevens. Duidelijke toegangsvoorwaarden en passende communicatie helpen om deze reactie verdedigbaar te organiseren.
Kan RF-detectie ongewenste opnames met smart glasses voorkomen?
RF-detectie kan alleen iets signaleren wanneer een apparaat daadwerkelijk uitzendt. Lokaal opgeslagen materiaal of een apparaat zonder actieve verbinding blijft buiten beeld. Moderne wearables kunnen bovendien verschillende verbindingen en gedragingen gebruiken. Signaalmeting is daarom hoogstens een professioneel hulpmiddel binnen een duidelijk doel. Het is geen vrijbrief voor permanente controle van iedereen en geen vervanging voor procedures, huisregels en privacybeleid.
Welke punten moeten organisaties controleren vóór zij smart glasses inkopen of testen?
Leg vooraf het doel en de gebruikersgroep vast. Controleer welke sensoren standaard actief zijn, waar beeld en audio terechtkomen, welke cloud- of AI-diensten betrokken zijn, welke bewaartermijnen gelden en wie toegang krijgt. Onderzoek ook of livestreaming, gezichtsherkenning of stemherkenning beschikbaar zijn en of die functies echt nodig zijn. Betrek privacy, informatiebeveiliging en de operationele eigenaar vóór een pilot of ingebruikname.
Moeten organisaties smart glasses volledig verbieden?
Niet noodzakelijk. Het artikel pleit niet voor een algemeen verbod, maar voor heldere grenzen per ruimte en activiteit. Smart glasses kunnen zakelijke toepassingen ondersteunen, zoals onderhoud op afstand, logistieke instructies, toegankelijkheid, training, navigatie en handsfree communicatie. De relevante vraag is of de organisatie de gegevensstroom vóór ingebruikname beheerst. Per gevoelige zone kan een verbod, beperking of toestemmingseis proportioneel zijn.
Waarom is toestemming voor opname met smart glasses vaak lastig?
De Hamburgse privacytoezichthouder stelde in een onderzoek naar Ray-Ban Meta AI Glasses dat geïnformeerde toestemming buiten een nauwe vrienden- of familiekring vaak moeilijk te realiseren is. De reden is een gebrek aan transparantie: personen weten mogelijk niet dat een opname plaatsvindt, welke gegevens worden verwerkt en wat er daarna met die gegevens gebeurt. Dat geldt extra op plekken waar mensen niet gemakkelijk kunnen uitwijken, zoals werkplekken, scholen en zorginstellingen.
Welke eerste maatregelen kunnen organisaties nu nemen?
Actualiseer bezoekersvoorwaarden zodat deze zichtbare en gedragen opnameapparatuur noemen, inclusief beeld, geluid en AI-ondersteunde functies. Wijs gevoelige zones aan en maak per zone duidelijk of opnamebrillen verboden, beperkt of alleen na toestemming toegestaan zijn. Oefen daarnaast een incidentroute voor vermoedens van heimelijke opname. Toets ten slotte eigen pilots vooraf met privacy-, informatiebeveiligings- en operationele verantwoordelijken.


Opmerkingen (0)
Plaats een commentaar